अनुरोध रोकें, सत्यापन नहीं
तुरंत फिर भुगतान न करने पर रिजर्वेशन रद्द करने वाला मैसेज पहले जाँच माँगता है, तुरंत ट्रांसफर नहीं। भेजने वाला अपुष्ट हो तो भुगतान लिंक न खोलें, गुप्त जानकारी न दें और verification fee न दें। माँग और दावा की समय-सीमा दर्ज करें। मैसेज ने सच में रिजर्वेशन बदल दिया, ऐसा न मानें।
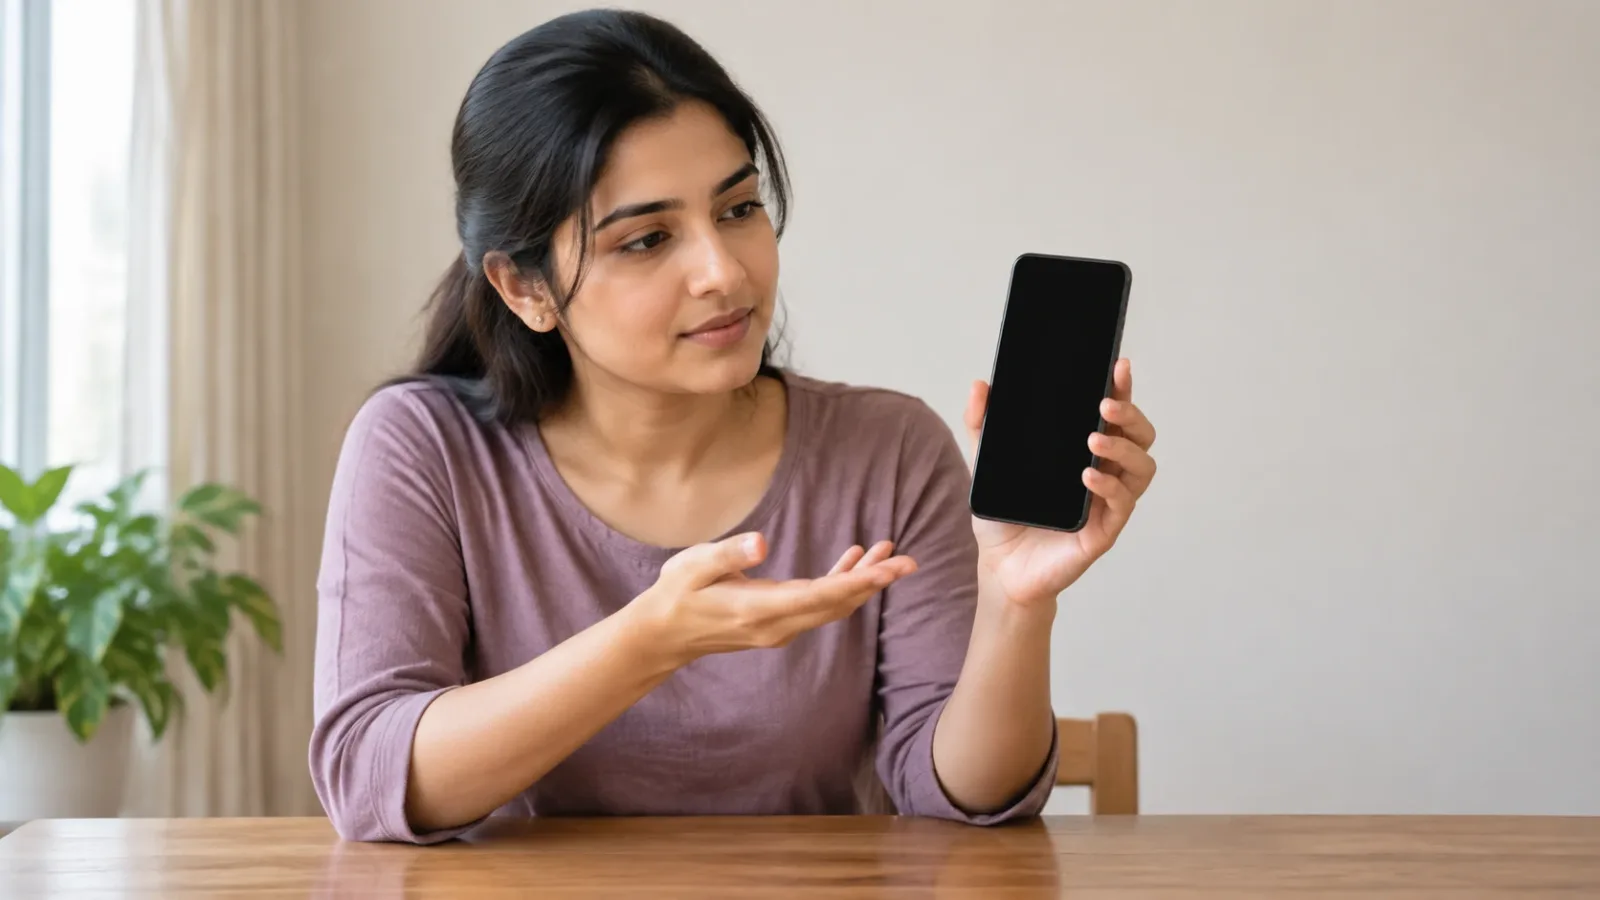
खाली फोन स्क्रीन के साथ रुकी भारतीय यात्री का AI-generated काल्पनिक photographic-style दृश्य। यह वास्तविक होटल मैसेज, भुगतान लिंक या ग्राहक नहीं।
Booking.com की traveller safety जानकारी चेताती है कि phishing में विश्वसनीय ठहराव-तारीख व लागत और बुकिंग बचाने के लिए भुगतान जानकारी फिर देने की तत्काल माँग हो सकती है। UK का Action Fraud advisory समझौता किए होटल खातों से WhatsApp समेत मैसेज भेजे जाने का वर्णन भी करता है। ये दर्ज संभावनाएँ हैं, आपके खास होटल/खाते के समझौता किए जाने का प्रमाण नहीं।
भुगतान नीति से मिलाएँ
अपनी पहले से मौजूद पुष्टि खोलकर देखें: भुगतान कौन लेता है, क्या चुका, क्या बाकी, मुद्रा और अंतिम तारीख। नए आंकड़े और तरीके को उसी रिकॉर्ड से मिलाएँ। जल्दबाजी या अच्छे डिजाइन से फैसला करने के बजाय अंतर स्पष्ट लिखें।
Booking.com की safety जानकारी कहती है कि वह ईमेल, फोन, टेक्स्ट या WhatsApp पर कार्ड विवरण नहीं माँगेगा और पुष्टि की भुगतान नीति से अलग बैंक ट्रांसफर नहीं माँगेगा। Action Fraud advisory कहता है कि कुछ आवास प्रदाता अपना भुगतान संभालते हैं और संपर्क कर सकते हैं, लेकिन जानकारी देने से पहले अनुरोध की प्रामाणिकता जाँचें। इन बातों से न हर होटल अनुरोध नकली मानें, न समान रकम को असलियत का प्रमाण।
संदिग्ध मैसेज से बाहर सत्यापित करें
Booking.com रिजर्वेशन में स्वतंत्र रूप से खोले आधिकारिक ऐप/साइट सहायता माध्यम लें, माँग का नंबर या लिंक नहीं। सहायता से असली भुगतान नीति, बाकी राशि और रिजर्वेशन के जोखिम पर स्पष्टता माँगें। होटल से बात करें तो खास होटल व बुकिंग पर ध्यान देकर असली स्थापित संपर्क लें।
रकम, अधिकृत वसूली माध्यम, अंतिम तारीख और मौजूदा स्थिति पर साफ लिखित जवाब माँगें। परिचित खाता या सही रिजर्वेशन विवरण नई भुगतान हिदायत की पहचान पक्की नहीं करते। साथ ही सत्यापन के नाम पर असली बाकी रकम अनिश्चित काल तक अनदेखी न करें: वास्तविक समय-सीमा से पहले असली प्रदाता और पक्की नीति से सुलझाएँ। यहाँ खास समय-सीमा, सुरक्षित लिंक या बुकिंग स्थिति स्थापित नहीं।
जानकारी या पैसा भेज चुके हों तो
संदिग्ध माध्यम से आगे बातचीत रोकें। मैसेज, भेजने वाले की पहचान, टेक्स्ट में लिंक, तारीख/समय, भुगतान रिकॉर्ड और साझा जानकारी रखें। बैंक/भुगतान प्रदाता के असली माध्यम से घटना सही बताएँ और लागू सुरक्षा कदम पूछें। असली प्लेटफॉर्म या होटल से रिजर्वेशन अलग जाँचें।
भारत में संदिग्ध आर्थिक साइबर धोखाधड़ी के लिए I4C 1930 और National Cybercrime Reporting Portal बताता है। जल्दी रिपोर्ट करें और पावती रखें। यह लेख वापसी की गारंटी, अपने आप रिफंड या सार्वभौमिक रिपोर्टिंग अंतिम समय नहीं बताता। पहले भुगतान की वापसी के लिए नई फीस माँगने वाले कॉलर को पैसा न दें।
स्रोत और सीमाएं
13 नवंबर 2026 को जांचे: Booking.com यात्री सुरक्षा; UK Action Fraud चेतावनी, 10 जनवरी 2025; I4C आर्थिक साइबर धोखाधड़ी रिपोर्टिंग। Booking.com और I4C अंशों की स्पष्ट वर्तमान संशोधन तारीख तय नहीं हुई। UK चेतावनी हमले का उदाहरण और प्रदाता भुगतान की सीमा है, भारतीय कानून या भारतीय रिपोर्टिंग माध्यम नहीं। कोई वास्तविक मैसेज, खाता, भुगतान लिंक, बाकी राशि, बुकिंग स्थिति या रद्दीकरण समय-सीमा यहां सत्यापित नहीं। अपने आप रिफंड या वसूली गारंटी स्थापित नहीं।
A Miranda House graduate and lawyer who traded courtrooms for slow travel. Cheshta travels with the batches we host ourselves, with a soft spot for travelling alongside elders.
अगली यात्रा की योजना बना रहे हैं?
बीमा, होटल, एयरपोर्ट पर मदद और पूरा यात्रा कार्यक्रम — हर यात्रा की तरह हम इसे भी संभाल लेंगे।
इस लेख से जुड़े सवाल
पाठकों ने पूछा, हमने जवाब दिया
क्या यह जानकारी काम की थी?
एक टैप, साइन-अप की ज़रूरत नहीं